Luki w papieskiej aplikacji Click To Pray. Dane użytkowników były do pobrania
Sekurak · 21 sierpnia 2026
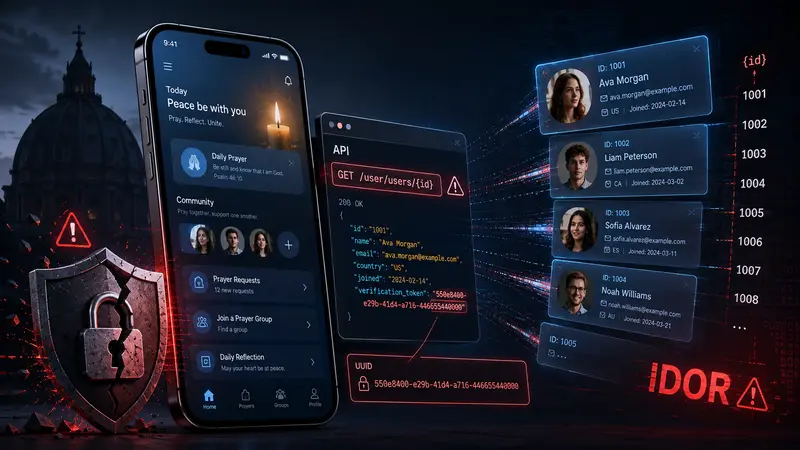
Badaczka bezpieczeństwa BobDaHacker znalazła w modlitewnej aplikacji Click To Pray błędy, dzięki którym dało się sięgnąć po dane kont i obejść potwierdzanie adresu e-mail. W lipcu korzystało z niej ponad 700 tysięcy zarejestrowanych osób. Opis mechanizmu znajdziesz w źródle.
Synteza
Co się wydarzyło
Badaczka bezpieczeństwa BobDaHacker znalazła w modlitewnej aplikacji Click To Pray błędy, dzięki którym dało się sięgnąć po dane kont i obejść potwierdzanie adresu e-mail. W lipcu korzystało z niej ponad 700 tysięcy zarejestrowanych osób. Opis mechanizmu znajdziesz w źródle.
Co wiadomo
kiedy: 21 sierpnia 2026 · gdzie: gmina kraków · źródło pierwotne: Sekurak
Co mówią źródła
Na razie znamy tylko jedną relację (Sekurak) — nie znaleźliśmy innej redakcji piszącej o tym zdarzeniu.
Co się różni
Bez drugiej relacji nie ma z czym porównać ujęcia — to jedyne źródło, jakie mamy.